

Cześć,
zwykle na blogu gadamy o pozycjonowaniu, testach zaplecz, SWL-ach i automatyzacji, AI, ale dzisiaj wziąłem na warsztat trochę inny zbiór danych: phishing.
Kojarzycie te SMS-y i e-maile: „Twoja paczka została zatrzymana” albo „Kupujący dokonał płatności”. Użytkownik klika, ląduje na klonie InPostu, Allegro czy innego serwisu i w najgorszym przypadku traci kasę. Tyle że pojedynczy link kompletnie nie pokazuje skali.
Dlatego pobrałem aktualny zrzut z Listy Ostrzeżeń CERT Polska. Zamiast odwiedzać znajdujące się tam adresy – zdecydowanie tego nie polecam – potraktowałem je jako surowy zbiór danych do analizy.
W pliku siedzi dokładnie 139 527 domen. I powiem Wam, że gdy zacząłem to mielić, szybko pojawiło się skojarzenie z czymś bardzo dobrze znanym w naszym SEO-wym światku. To, jak produkuje się dzisiaj phishing, momentami do złudzenia przypomina masowe stawianie zaplecz. Tylko zamiast pozycji w Google celem jest jedno kliknięcie ofiary. Tylko próbujesz wygrać z algorytmem, a nie okraść kogoś…
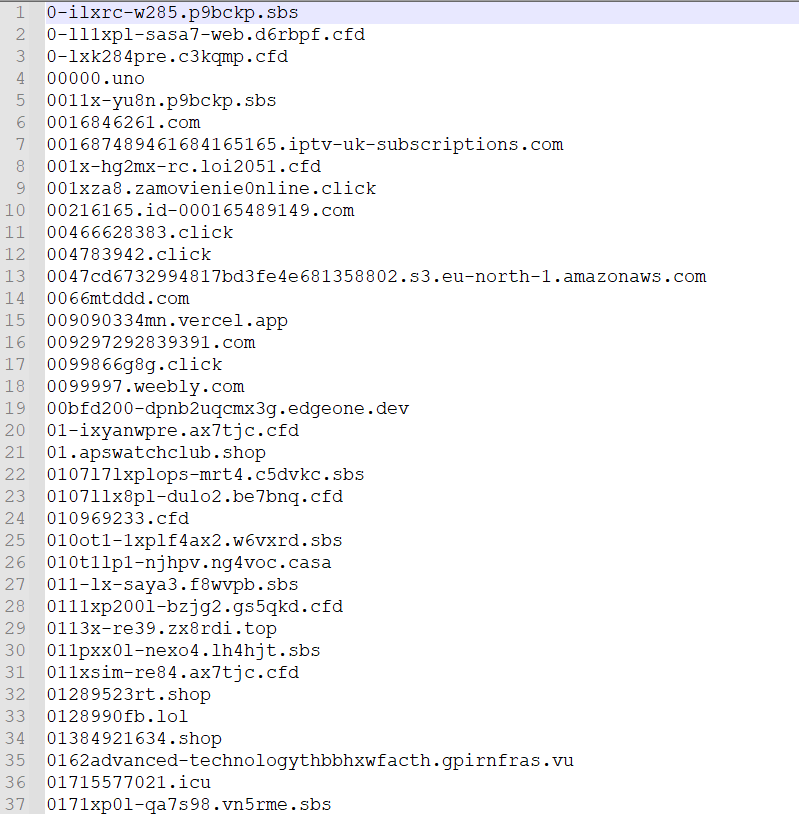
Domeny .pl to margines. Rządzi masówka
Pierwsza ciekawostka: domen z końcówką
1 | .pl |
jest zaledwie 1109, czyli około 0,79% całej bazy. Znacznie częściej pojawiają się globalne TLD i też te tanie:
- .com – 43 884 domeny
- .shop – 14 188
- .sbs – 7864
- .cyou – 6614
- .site – 6014
- .click – 5977
Same
1 | .com |
i
1 | .shop |
robią ponad 41% całej listy. Wniosek jest prosty: oszuści wcale nie potrzebują „polskiego” adresu. Wystarczy podpiąć coś, co na ekranie telefonu przez ułamek sekundy wygląda wystarczająco wiarygodnie, na przykład:
1 | firma-oferta-12345[.]shop |
Marka jest, „oferta” jest, jakiś numer zamówienia też wygląda profesjonalnie. A końcówka domeny? Na telefonie często jest najmniej interesującym elementem całej wiadomości.
Upychanie słów kluczowych w domenach
Przepuściłem listę pod kątem charakterystycznych słów i nazw. Ciąg
1 | allegro |
występuje w 10 311 domenach, czyli około 7,4% całej bazy.
1 | olx |
pojawia się 2936 razy, a
1 | vinted |
– 1888 razy.
Do tego mamy słowa sugerujące transakcję albo konieczność wykonania jakiejś czynności:
- 1oferta
– 5717 domen
- 1bilet
– 3146 domen
Oczywiście te grupy mogą się nakładać. Domena może zawierać jednocześnie nazwę marki, słowo „oferta” i kończyć się na
1 | .shop |
. Sam kierunek jest jednak bardzo czytelny.
To nie jest żaden magiczny hacking. To proste wejście pomiędzy użytkownika a czynność, którą właśnie zamierza wykonać. Wystawiłeś coś na OLX? Dostajesz wiadomość, że kupujący zapłacił. Sprzedajesz na marketplace? Ktoś wysyła link do „odbioru pieniędzy”. Czekasz na paczkę? Akurat trzeba dopłacić 1,49 zł.
Atak jest skuteczny nie dlatego, że domena wygląda perfekcyjnie, tylko dlatego, że pasuje do tego, co właśnie robisz.
Generatory z automatu: liczby, myślniki i rotacja
Kolejna rzecz, która rzuca się w oczy po przeanalizowaniu całości: 36 714 domen, czyli 26,31%, zawiera przynajmniej jedną cyfrę. Prawie identycznie wygląda sprawa z myślnikami – jest ich 36 785, czyli 26,36% bazy.
Nie twierdzę oczywiście, że cyfra albo myślnik robi z domeny phishing. Ale gdy patrzy się na ten konkretny zbiór, bardzo dobrze widać seryjny charakter produkcji. Schemat może wyglądać mniej więcej tak:
1 | marka + słowo_transakcyjne + numer + TLD |
Jedna domena zostaje zgłoszona i trafia na filtry? Potrzebna jest następna. Nie musi mieć marki budowanej przez lata, zdobywać linków ani mieć historii. Nie musi nawet być łatwa do zapamiętania. Ma dostać ruch z SMS-a, komunikatora, reklamy albo wiadomości i przeżyć wystarczająco długo, żeby ktoś kliknął.
To jest właściwie domena jednorazowego użytku.
Po co kupować serwer, skoro są gotowe platformy
Kolejna rzecz szczególnie ciekawa z perspektywy ludzi siedzących w SEO: w bazie znalazłem sporo adresów opartych o popularne platformy do hostowania aplikacji i statycznych stron. Samo
1 | vercel.app |
pojawia się 294 razy. Są też
1 | pages.dev |
,
1 | netlify.app |
,
1 | github.io |
i inne podobne usługi.
Mechanizm jest prosty: zamiast stawiać własną infrastrukturę od zera, można wykorzystać gotową platformę, dostać subdomenę, HTTPS i możliwość szybkiego uruchomienia strony.
Nie oznacza to oczywiście, że Vercel, Cloudflare, Netlify czy GitHub mają cokolwiek wspólnego z oszustwem. To normalne platformy wykorzystywane przez miliony legalnych projektów. Problem polega na tym, że przestępca również może spróbować wykorzystać tę samą infrastrukturę.
A dla użytkownika HTTPS nadal bywa argumentem: „Przecież jest kłódka”. No jest. Tylko kłódka oznacza, że połączenie pomiędzy Tobą a stroną złodzieja jest szyfrowane, a nie że złodziej nagle stał się uczciwy.
Automatyzacja na literówkach
Ciekawa jest też skala wariacji jednej marki. Weźmy Allegro Lokalnie. W bazie nie występuje wyłącznie poprawna fraza. Lecą również różne odmiany, literówki, przestawione znaki i warianty nazwy.
Z punktu widzenia automatyzacji ma to sens. Nie potrzebujesz jednej genialnej domeny. Potrzebujesz setek wystarczająco podobnych domen, żeby marka została rozpoznana w pół sekundy.
To trochę odwrotność brandingu. Normalna firma przez lata próbuje nauczyć klienta jednej nazwy. Phishingowiec bierze tę wyuczoną nazwę i generuje z niej tysiące wariantów.
Oszuści wiedzą nawet, który mamy rok
Na koniec mały rodzynek. W danych lecą całe serie domen z aktualnym rokiem, na przykład:
1 | 2026jysk-sale[.]shop |
1 | 2026jysk[.]com |
1 | 2026jysk[.]live |
1 | 2026jysk[.]shop |
Prosty patent. „2026” może sugerować aktualną promocję, tegoroczną wyprzedaż, nową wersję sklepu albo po prostu sprawić, że adres wygląda świeżo. Za rok wystarczy podmienić 2026 na 2027 i można generować kolejne warianty.
Phishing jako produkcja seryjna
I chyba to jest dla mnie najciekawszy wniosek z całej tej analizy. Patrząc na 139 527 domen, przestaje się myśleć o phishingu jako o pojedynczych stronach robionych ręcznie przez jakiegoś typa w kapturze. Znacznie bardziej przypomina to produkcję seryjną.
Generujesz kolejne nazwy domen, stawiasz podobne strony, zmieniasz markę, podmieniasz tekst i kierujesz na nie ruch. Domena zostaje wykryta i zablokowana? Potrzebna jest następna.
I właśnie dlatego walka z phishingiem jest trochę niewdzięczna. Po stronie obrony trzeba wykryć konkretną domenę, przeanalizować ją i zablokować. Po stronie atakującego wystarczy przygotować kolejny adres i skierować na niego następną partię ruchu.
Przy takiej skali pojedyncza domena przestaje mieć większą wartość. Liczy się możliwość ciągłego produkowania następnych.
Co z tym robić?
Nie będę tutaj robił poradnika pt. „10 sposobów, żeby nie dać się oszukać”, bo prawdopodobnie większość osób czytających tego bloga doskonale wie, żeby nie wpisywać danych karty na
1 | allegro-oferta-839274[.]sbs |
.
Ale warto pamiętać o jednej rzeczy: nie zawsze to Wy będziecie odbiorcą takiej wiadomości. Może dostać ją rodzic, klient, pracownik albo ktoś, kto akurat naprawdę czeka na przesyłkę i właśnie zerknął na telefon będąc mocno zajętym czymś innym. I wtedy nawet najbardziej absurdalna domena może zadziałać.
Jeśli dostajecie podejrzane SMS-y, przekazujcie je na bezpłatny numer 8080 do CERT Polska. Im szybciej taka domena zostanie wykryta i trafi na Listę Ostrzeżeń, tym szybciej przestanie być użyteczna.
A patrząc na te 139 527 wpisów, roboty zdecydowanie im nie brakuje.
Metodologia: analiza została wykonana na zrzucie Listy Ostrzeżeń CERT Polska zawierającym 139 527 wpisów. Liczby dotyczą prostego występowania końcówek domen i ciągów znaków w nazwach. Kategorie mogą się nakładać, dlatego nie należy ich sumować. Sama obecność nazwy marki lub określonego słowa nie pozwala też przypisać domeny do konkretnej kampanii czy sprawcy.
Źródło danych: Lista Ostrzeżeń przed niebezpiecznymi stronami – CERT Polska.


1 Response
[…] Jeśli strona spełnia odpowiednie kryteria i służy do wyłudzania danych lub pieniędzy, może trafić na prowadzoną przez CERT Polska Listę Ostrzeżeń przed niebezpiecznymi stronami. […]